[Financial Express]バングラデシュ銀行のウェブサイトを含むバングラデシュの複数のウェブサイトが、PHPプログラミング言語に発見された2つの重大なセキュリティ脆弱性に対する世界的な懸念を受け、予防措置としてオフラインにされた。これを受けて、サイバーセキュリティ専門家は、政府および民間部門のデジタルインフラの緊急点検を求めている。

バングラデシュ中央銀行のアリエフ・ホサイン・カーン理事は、緊急のセキュリティ問題により中央銀行のウェブサイトがダウンしていることを確認した。

今回の脆弱性に関連した大規模なサイバー攻撃はバングラデシュでは報告されていないものの、この事件は同国のデジタルインフラ、特にPHPを使用して構築されたウェブサイトやオンラインサービスのセキュリティに対する懸念を引き起こしている。

政府のイノベーション推進プログラム(ア2イ)の上級コンサルタント(国家ポータル担当)であるファズルル・ザヘド・パベル氏は、主要政府機関のウェブサイトをホストする国家ウェブポータルは、これまでのところサイバー攻撃やセキュリティ侵害を検知していないと述べた。

「私たちのチームは既に体制を整え、作業を進めています。今のところ、何ら問題は検出されていません」と彼は述べ、システムトラフィックとセキュリティログを監視している技術チームについて言及した。

パベル氏によると、国立ウェブポータルはPHPを使用して構築されていないため、プログラミング言語特有の脆弱性に直接さらされることはないという。

しかし、彼は、各機関が異なる技術やインフラを用いてウェブサイトを開発・運用しているため、すべての政府ウェブサイトを単一のシステムとして扱うことには注意を促した。

「他の部署はそれぞれ異なるプラットフォームを使用しているため、すべてを1行で要約するのは難しい」と彼は述べた。

ア2イプログラムは、約36,500のウェブサイトが運用されている国家ポータルフレームワークを管理している。関係者によると、これらのウェブサイトはPHPを使用して構築されたものではないが、政府機関はフレームワークとは別に独自のウェブサイトも運営している。これらの独自運営ウェブサイトで使用されている技術が脆弱性にさらされているかどうかを判断するため、現在調査が行われている。

PHPは、ウェブサイトやウェブベースのアプリケーションの構築・運用に広く利用されており、オンラインフォームの処理、ユーザーログインの検証、データベースからの情報取得を行うシステムなどが含まれます。また、ウォルドプレッスなどの人気コンテンツ管理システムでも使用されています。

バングラデシュのテクノロジー業界に詳しい関係者によると、PHPは依然として民間企業によってウェブサイトやオンラインアプリケーションの開発に広く利用されているという。

あるテクノロジー企業の担当者によると、同社の顧客の約80%がPHPベースのウェブサイトを運用しているという。同社は脆弱性を知った後、最新のセキュリティパッチを適用し、今のところシステムへの影響は確認されていない。

国家サイバーセキュリティ庁(NCSA)はまた、PHPベースのサービスを運用している組織に対し、自社の脆弱性を評価し、適切なセキュリティアップデートを直ちに適用し、関連ログを調査して不審な活動がないか確認するよう呼びかけている。

NCSA(国家サイバーセキュリティ庁)のICT部門傘下のオペレーション2担当ディレクター、ムハマド・ホサイン・ビン・アミン氏は、組織は潜在的なリスクに対処するためにこれらの措置を講じるべきだと述べた。

サイバーセキュリティ専門家のタンヴィル・ハサン・ゾハ氏は、当局や組織は潜在的な脆弱性、攻撃未遂、そして確認されたセキュリティ侵害を区別しつつ、脅威を真剣に受け止める必要があると述べた。

「オンラインに投稿された申し立ては、調査のきっかけにはなるが、システムが侵害された証拠にはならない」と彼は述べた。

彼は、組織には侵入を早期に検知し、封じ込め、何が起こったのかを明確に伝える能力が必要だと強調した。

「セキュリティソフトウェアを購入するだけでは不十分だ」と彼は述べ、タイムリーなセキュリティアップデート、強力なアクセス制御、継続的な監視、テスト済みのバックアップ、そして明確な責任分担を持つ対応チームの重要性を強調した。

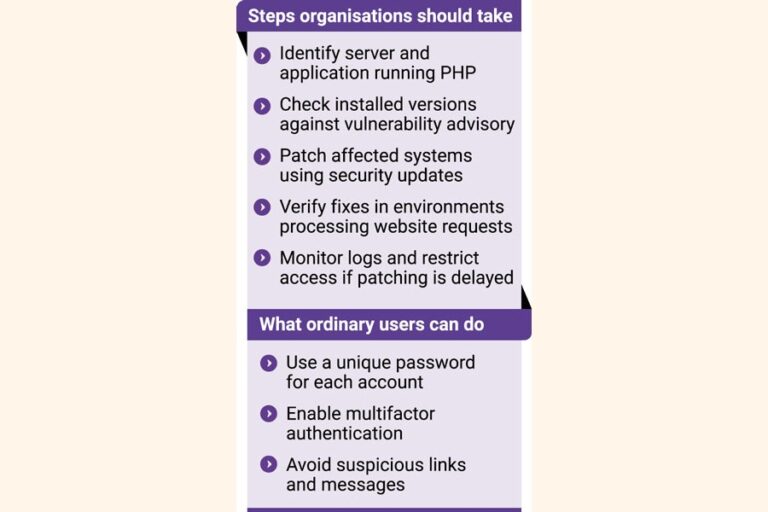
ゾハ氏は、組織は自社のサーバーで稼働しているPHPのバージョン一覧を作成し、インターネットに接続されているシステムを優先的にセキュリティアップデートの対象とすべきだと述べた。

PHP 8.1以前のバージョンについては、各組織に対し、それぞれのリヌクスディストリビューションが提供するセキュリティアップデートを適用するか、必要に応じてより新しいサポート対象バージョンにアップグレードするよう助言した。

彼はまた、セキュリティインシデントが発生した場合は、デジタル証拠を保全し、被害の程度を調査し、影響を受けた人々に速やかに通知する必要性を強調した。

「沈黙は噂が広まる余地を生み出し、誇張された主張は不必要なパニックを引き起こす可能性がある」と彼は述べた。

一般ユーザーに対しては、固有のパスワードを使用すること、多要素認証を有効にすること、そして不審なメッセージに注意を払うことを推奨した。

政府のサイバーセキュリティインシデント対応チームであるブグド エ-GOV CIRTは、PHPの脆弱性に関する勧告を発表し、組織に対し、自社のサーバー全体でこのプログラミング言語がどこで使用されているかを特定し、インストールされているバージョンが影響を受けるかどうかを判断するよう促した。

各組織は、自社のソフトウェアバージョンおよびオペレーティングシステムに対応したセキュリティパッチをインストールし、ウェブサイトのリクエストを処理する実際のPHP環境で修正が有効であることを確認するよう勧告されています。

即時のパッチ適用が不可能な場合は、一時的な対策として、脆弱なサーバーへのインターネットアクセスを制限したり、指定されたIPアドレスからの接続のみを許可したり、不審な活動や不正な活動を監視したりするなどの措置が講じられる。

[メール保護]


Bangladesh News/Financial Express 20261023
https://today.thefinancialexpress.com.bd/first-page/bb-website-among-others-taken-offline-1792691411/?date=23-10-2026
関連